PHP2Shell: zašto vlade gase državne sajtove u Evropi?
Dve ranjivosti u PHP-u, ocenjene sa 9,2 od 10, naterale su vlade od Holandije do Finske da skinu sajtove sa mreže. Evo šta se desilo i šta da proveriš ako imaš sajt.
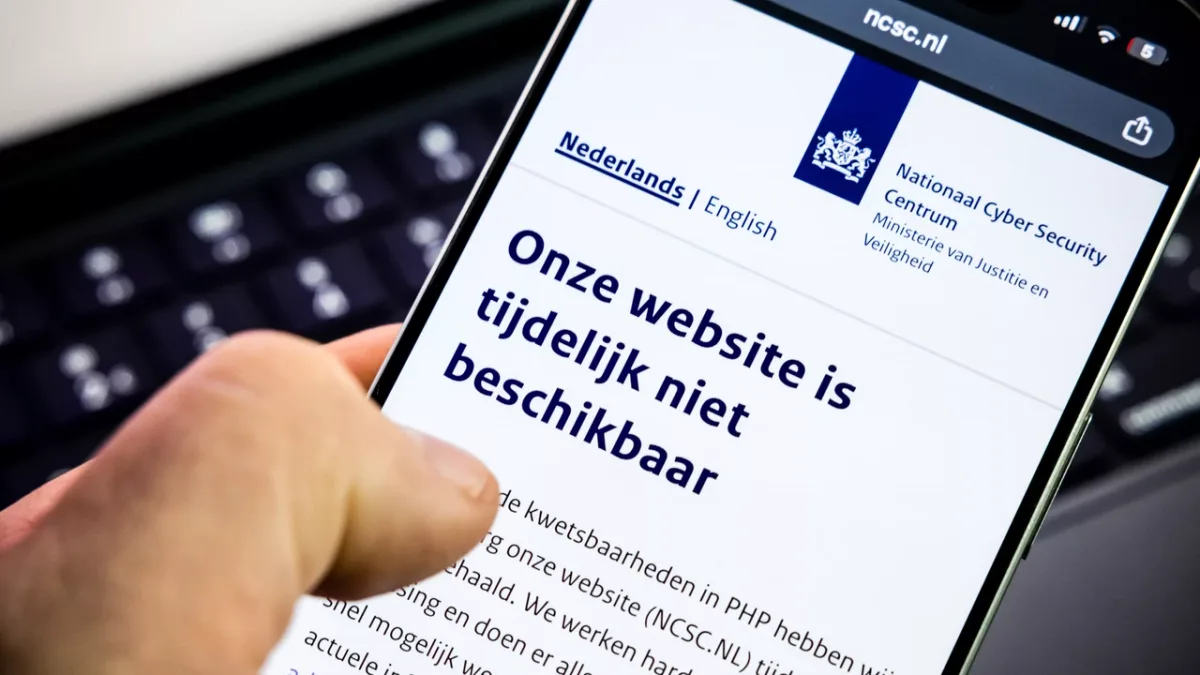
Zašto je Holandija ugasila sajt sopstvenog Nacionalnog centra za sajber bezbednost? Zato što dve greške u PHP-u dozvoljavaju da neko preko interneta, bez lozinke i bez naloga, preuzme komande na tvom serveru. Zakrpe su izašle u sredu, 21. oktobra 2026, a mnoge vlade nisu čekale da ih instaliraju.
Šta je PHP2Shell i koliko je ozbiljan?
Dve ranjivosti nose oznake CVE-2026-109618 i CVE-2026-109619, a zajedno se zovu PHP2Shell. Svaka je ocenjena sa 9,2 od 10 po skali CVSS v4.0. Prema evropskom timu za sajber bezbednost CERT-EU, takva ocena znači daljinsko izvršavanje koda bez prijave: napadač može da postavi zlonameran program, pročita fajlove na serveru i uđe u bazu podataka.
Pogođena je svaka PHP instalacija koja služi veb zahteve: PHP-FPM, Apache sa mod_php, php-cgi, FrankenPHP i LiteSpeed. Zakrpljene su verzije PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35.
Prema podacima servisa W3Techs, PHP pokreće skoro 70 odsto sajtova čiji se jezik može utvrditi, uključujući WordPress. Organizacija Censys je izbrojala oko 2,6 miliona servera, a oko 1,5 miliona njih radi na verziji PHP-a za koju zakrpa ne postoji.
Tifani Faris, privremena izvršna direktorka Drupal asocijacije, rekla je: „Svi serveri koji koriste bilo koju verziju PHP-a objavljenu u poslednjih 20 godina biće ranjivi.“ Dodala je: „Ovaj problem pogađa većinu interneta.“
Ko je sve skinuo sajtove sa mreže?
Spisak je dug, a svaka zemlja je to uradila na svoj način:
- Holandija: Nacionalni centar za sajber bezbednost preventivno je ugasio sopstveni sajt. Za njim su to uradili Luka Roterdam, državni portal Overheid.nl, fudbalski savez KNVB, sajtovi pet najvećih stranaka i više bolnica. Premijer Rob Jeten izjavio je da pomno prati situaciju.
- Danska: opštinska IT firma Kombit isključila je više usluga, među njima i nacionalnu platformu za komunikaciju sa školama.
- Finska: državni IT dobavljač Valtori isključio je javne internet usluge državnih institucija.
- Francuska: Ministarstvo unutrašnjih poslova stavilo je svoje sajtove u preventivno održavanje, prema Rojtersu, a skinuti su i sajtovi prefektura.
- Nemačka: savezni IT servis ITZBund iz predostrožnosti je skinuo više sajtova.
- Belgija: Ministarstvo spoljnih poslova povuklo je svoje sajtove.
- Češka: vlada je otišla van mreže u 19.00 po lokalnom vremenu, po savetu svog sajber nadzora.
Privremeno su ugašeni i delovi Vikipedije, Internet arhiv, sajt holandskog parlamenta i sajt gradske uprave Edinburga, a pale su i pojedine stranice BBC-ja. Nijedna vlada nije prijavila proboj niti dala datum potpunog vraćanja servisa.
CERT-EU, britanski NCSC, švedski CERT-SE i američka Agencija za nacionalnu bezbednost (NSA) savetovali su da se sajtovi koji ne mogu odmah da se zakrpe isključe sa mreže. NSA je u saopštenju navela, u prevodu: „Ako hitno ažuriranje nije izvodljivo, preporučuje se da organizacije isključe sistem sa mreže.“
Kako je tekla hronologija?
Greške su u kodu bile više od deset godina. Pronašle su ih firme Calif i Wiz, u okviru OpenAI projekta „Patch the Planet“, koji traži greške alatima veštačke inteligencije.
- 1. avgust: Calif je pronašao propust uz pomoć velikog jezičkog modela.
- 11. avgust: Calif je, u saradnji sa OpenAI-jem i uz model GPT-5.6 Sol, prvi propust prijavio PHP-u.
- 24. avgust: Wiz, firma u vlasništvu Gugla, nezavisno je pronašao propuste i prijavio drugi, takođe uz pomoć veštačke inteligencije. Radio je sa alatom Wiz Atlas i modelima Gemini 4 Argon i GPT-5.6 Sol.
- 17. oktobar: Amazonov bezbednosni tim zabeležio je prvi pokušaj napada na sistem mamac, četiri dana pre javnog objavljivanja.
- 20. oktobar, oko 15.00 po UTC: oznake ranjivosti počele su javno da kruže, a zakrpa još nije postojala.
- 21. oktobar, 14.00 po UTC: usklađeno objavljivanje zakrpa, pomereno sa prethodnog dana jer distributeri nisu stigli da spakuju ispravku.
Ispada da je oko 23 sata postojalo javno upozorenje bez zakrpe koja može da se instalira. Detalji su procurili na društvenim mrežama pre dogovorenog objavljivanja, pa je PHP Foundation ranije izdala saopštenje i zakrpu. Bela kuća kaže da je o propustu obaveštena u petak.
Wiz je svoje nalaze opisao rečima koje u prevodu glase: spadaju „među najteže ranjivosti otkrivene u PHP-u, a verovatno i u istoriji softvera“. Administracija Donalda Trampa je saopštila da „prati i koordiniše rad sa saveznim agencijama i vodećim SI laboratorijama kako bi ubrzala objavljivanje ispravke“, u prevodu izjave koju prenosi Rojters.
Da li se propust već zloupotrebljava?
Amazon kaže da. Više aktera pokušalo je napade i u sredu, pre isteka embarga, a Amazon ranjivosti opisuje rečima da se „sada uveliko iskorišćavaju u praksi“. Kompanija ipak nije znala da li bi ti pokušaji uspeli na stvarnim sajtovima.
Metju Prins, izvršni direktor Cloudflarea, kaže da je od izbijanja greške širom sveta zabeleženo više miliona pokušaja zloupotrebe. Cloudflare je napadački saobraćaj ka svojim korisnicima video i pre objavljivanja ispravke.
Kostin Rajju iz kompanije TLP:Black ocenio je da veštačka inteligencija pokreće „trku u iskorišćavanju ranjivosti“, a da bi sledeći korak mogao biti „masovno kompromitovanje svakog ranjivog veb-servera na internetu“. Lukas Olejnik, gostujući viši istraživač na King’s College London, rekao je: „Razmere su ogromne i, uz veštačku inteligenciju, iskorišćavanje ranjivosti moglo bi da se dogodi istog trenutka.“
Japanska premijerka Sanae Takaiči pozvala je na mreži X vlasnike sajtova da provere da li koriste PHP i da se pripreme za novu zakrpu.
Šta ti da proveriš ako imaš sajt?
Najviše su ugroženi mali sajtovi, koje drže pojedinci bez bezbednosnog tima, često na zajedničkom hostingu gde ne upravljaju serverom. Automattic kaže da su korisnici WordPress.com-a i Tumblr-a zaštićeni.
Ako ti sajt radi na sopstvenom WordPress-u, imaj na umu upozorenje firme Wordfence: uobičajena automatska ažuriranja ovu ispravku neće primeniti. Proveri koju verziju PHP-a koristi tvoj hosting i uporedi je sa zakrpljenim brojevima iz teksta. Ako ne možeš odmah da ažuriraš, preporuka agencija je da sajt privremeno skineš sa mreže.