ETH Cirih prvi put proizveo dokazivo perfektne slučajne brojeve uz Belov test
Tim koji predvode Renato Rener i Andreas Valraf objavio je u časopisu Nature postupak amplifikacije slučajnosti pomoću dva superprovodna kjubita povezana hladnim tunelom dužine trideset metara, što je prvi laboratorijski sertifikat za savršenu slučajnost.
- ETH Cirih objavio prvi sertifikovan postupak za generisanje savršeno slučajnih brojeva.
- Eksperiment koristi dva superprovodna kjubita povezana hladnim tunelom od trideset metara.
- Belov test sa visokom statističkom kvalitetom omogućava takozvanu amplifikaciju slučajnosti.
- Rezultat je objavljen u časopisu Nature 27. maja 2026.
Tim fizičara sa Saveznog tehnološkog instituta u Cirihu, koji predvode Renato Rener i Andreas Valraf, objavio je 27. maja u časopisu Nature rad u kojem prvi put demonstrira proizvodnju dokazivo perfektnih slučajnih brojeva. Reč je o procesu koji autori nazivaju amplifikacija slučajnosti, a koji koristi entangleovane superprovodne kjubite za uklanjanje sistematskih grešaka iz postojećih generatora.
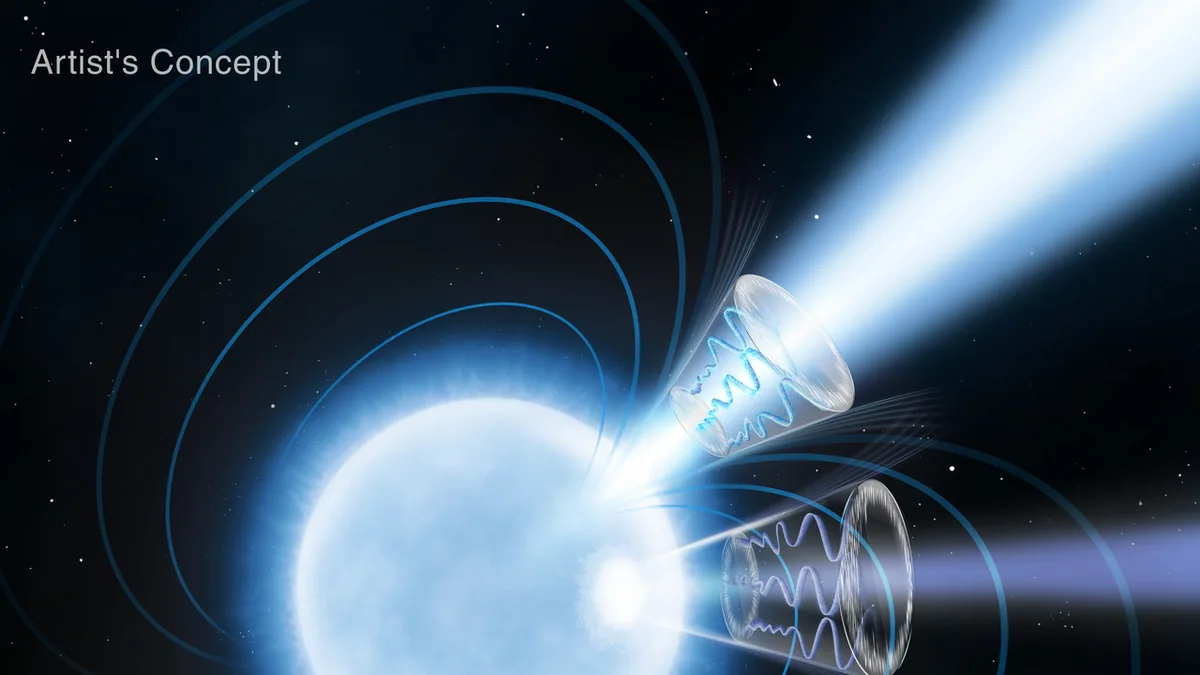
Eksperimentalna postavka obuhvata dva superprovodna čipa hlađena na temperature blizu apsolutne nule. Čipove povezuje tunel dužine 30 metara, takođe ohlađen, kroz koji se prenose mikrotalasni fotoni koji uspostavljaju kvantno preplitanje. Konfiguracija je prvi put dovoljno stabilna da Belov test pruži istovremeno visok kvalitet i veliku brzinu generisanja podataka.
Šta je problem standardne slučajnosti
Postojeći generatori slučajnih brojeva, čak i oni zasnovani na kvantnim efektima poput refleksije fotona o polupropustljive ploče, nisu potpuno imuni na sistemske greške. Posledica je takozvani bias, sklonost da se određene cifre pojavljuju nešto češće od drugih.
U kriptografskim sistemima i najmanja takva odstupanja mogu predstavljati pukotinu. Banke, kartični procesori i vladine službe za bezbednost komunikacija razvijaju protokole koji bi pretpostavljali apsolutnu nepredvidivost ulaznih brojeva, a koje je do sada bilo teško empirijski potvrditi.
Metodologija amplifikacije slučajnosti
Tim Valrafa unosi nesavršene slučajne brojeve iz standardnog generatora u svoj sistem. Ovi brojevi se koriste da bi se odabrale merne baze na dva preplična kjubita. Tim Renera potom primenjuje specijalizovan algoritam koji rezultate merenja transformiše u izlaz koji se može sertifikovati kao perfektno slučajan.
Ključ je u kvalitetu Belovog testa, sada izvedenog sa znatno većom brzinom uzorkovanja od ranijih implementacija:
- dva superprovodna kjubita kao transmonske strukture na odvojenim čipovima
- mikrotalasni fotoni kao prenosioci kvantnog preplitanja
- tunel od trideset metara koji eliminiše svaku klasičnu komunikaciju brzu kao svetlost
- algoritamska postobrada koja amplifikuje slučajnost izlaza
Rezultujuća sekvenca nula i jedinica je sada zaista savršeno slučajna, i to čak možemo sertifikovati. Ovo je polje istraživanja u kojem milimetarska poboljšanja u kvalitetu Belovog testa imaju značaj koji nije očigledan iz publike.
Renato Rener naglašava da je sertifikacija ključ. Bez nje, korisnik je primoran da veruje proizvođaču hardvera, a u sigurnosnim aplikacijama to predstavlja neprihvatljiv rizik.
Šta studija NE pokazuje
Autori naglašavaju da uređaj u trenutnoj formi nije komercijalno spreman. Brzina generisanja je dovoljna za istraživačke svrhe, ali nije konkurentna postojećim industrijskim hardverskim generatorima koji rade na milione bita u sekundi.
Drugo ograničenje studije tiče se temperature i veličine. Eksperiment zahteva ekstremno hlađenje i veliku laboratorijsku infrastrukturu, pa neposredna primena u svakodnevnim sigurnosnim uređajima nije moguća.
Andreas Valraf upozorava da je svaki moderni generator slučajnih brojeva, čak i onaj zasnovan na kvantnim efektima, podložan sistemskim greškama koje pristup amplifikacije sada može da eliminiše, ali tek na laboratorijskom nivou. Prelaz u inženjerske, masovno proizvedene komponente je sledeća faza, koja u proceni autora traje pet do deset godina.
Posledice za sajber bezbednost
Sa porastom kvantnih napada na klasične kriptografske sisteme, kvalitet izvora slučajnosti postaje sve važniji. Postkvantni kriptografski algoritmi koji su u procesu standardizacije u američkom Nacionalnom institutu za standarde i tehnologiju zahtevaju izvore slučajnosti za koje sa sigurnošću znamo da nemaju eksploatabilan bias.
Sertifikovani izvor slučajnosti tipa koji ETH demonstrira mogao bi vremenom postati standardna komponenta u serverskim farmama državnih institucija i finansijskih sistema. Institut Mihajlo Pupin u Beogradu nekoliko godina ima istraživački program u kvantnim komunikacijama i mogao bi se priključiti sledećoj generaciji testova.
Da li će se sertifikovana kvantna slučajnost ugraditi u svakodnevne sigurnosne sisteme do 2035. godine?
Recite svoje mišljenje, gde po vama leži najveća praktična primena perfektnih slučajnih brojeva, u kriptografiji, u simulacijama ili u testiranju AI sistema, podelite stav u komentarima.